É seguro usar ChatGPT nun despacho de avogados?
Si se pode, e ningunha norma o prohibe. O risco non é a ferramenta: é que información lle entregas e que garantías hai detrás.
Mentres se poida singularizar, cruzar ou deducir, o dato segue sendo persoal. Riscar unha palabra non cambia iso.
Considérase que un documento está anonimizado cando xa non permite chegar á persoa por ningunha vía razoable, non cando se lle quitou o nome. O criterio de referencia en Europa resúmese en 3 preguntas, e a idea é poder responder que non a todas: se se pode illar alguén concreto, se se pode cruzar o documento con outra fonte que si o identifique e se se pode deducir de quen se trata polo que queda escrito. Mentres algunha siga aberta, considérase que o dato segue sendo persoal.
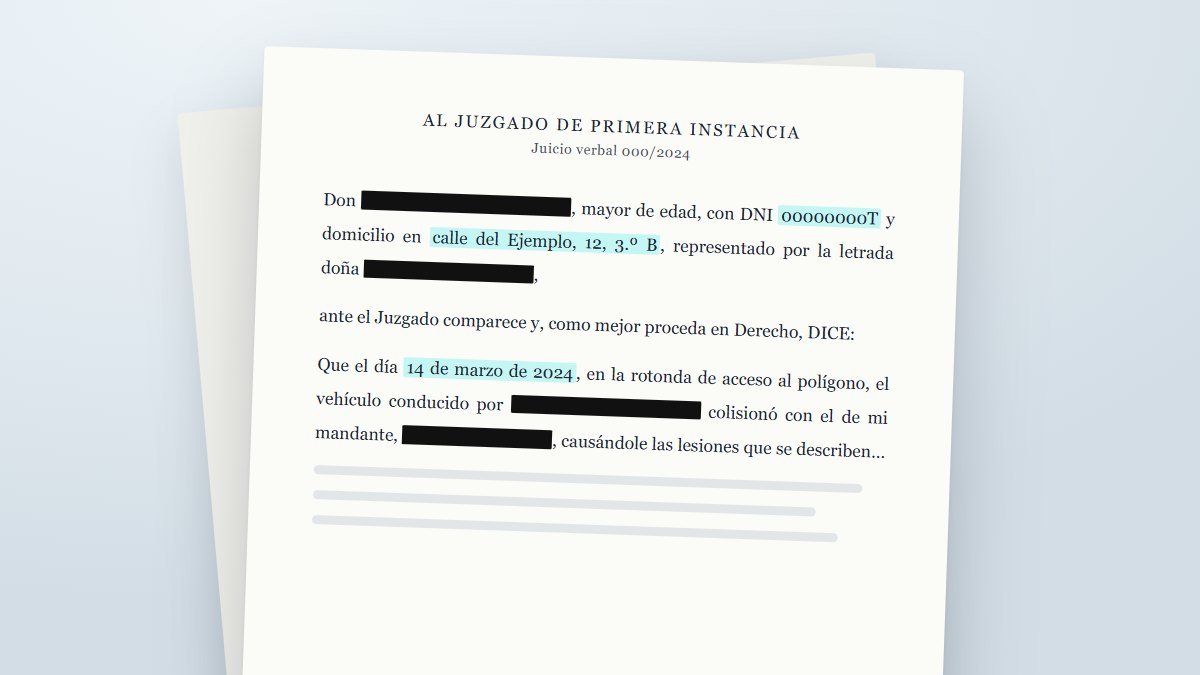
Imaxina unha demanda de reclamación de danos por un accidente de tráfico. Antes de compartila, alguén do despacho pasou o rotulador negro polo nome do cliente e polo do condutor contrario. A primeira vista, o traballo está feito.
Pero no escrito seguen estando o DNI do demandante, o seu domicilio, o número de colexiado do letrado da outra parte, o xulgado, o número de procedemento e a data do accidente, que o xornal local contou ao día seguinte cunha foto da rotonda.
Faite unha pregunta sinxela: cantas desas pezas necesitas para saber de quen se trata?
Co DNI non necesitas ningunha máis. É un identificador directo, e riscar o nome que ten ao lado é como tapar a sinatura e deixar a pegada. Sen o DNI, o normal é que abonden 2. A data e o lugar do accidente levan á noticia, e a noticia pon nome aos implicados. O domicilio e o xulgado reducen o círculo a un puñado de persoas. O número de colexiado identifica o avogado contrario, que tamén é unha persoa cos seus propios datos, e di que despacho leva o asunto.
Nada diso é un nome. E, con todo, o documento segue dicindo de quen fala. Aí está o malentendido máis frecuente: pensar que anonimizar consiste en quitar a palabra que identifica, cando os criterios cos que se avalía miran outra cousa: se queda algún camiño que leve á persoa.
Un documento de referencia en Europa para avaliar unha anonimización é o ditame 05/2014 sobre técnicas de anonimización do Grupo de Traballo do Artigo 29. O ditame formula os seus criterios para conxuntos de datos, pero trasladados a un escrito pódense resumir en 3 preguntas. Non fai falta estudalo para aplicalas: abonda con facérllelas a cada documento.
Singularizar é poder distinguir unha persoa concreta dentro dun conxunto, aínda que non saibas como se chama. Non fai falta o nome: abonda con que a descrición encaixe cunha soa persoa.
Nun expediente laboral, «o único traballador da quenda de noite do centro de Girona» non nomea ninguén e, con todo, sinala alguén. Calquera que coñeza o cadro de persoal sabe de quen se fala. O mesmo ocorre con «o administrador único da sociedade» ou con «a socia que se incorporou o ano da fusión»: son posicións, non nomes, e cada unha apunta a unha persoa.
O segundo criterio pregunta se o documento pode ligarse con outro conxunto de datos que si identifique. O risco non está no que di o teu escrito por si só, senón no que di cando se pon ao lado doutra fonte.
Un importe de indemnización pouco habitual, ou unha data de accidente que saíu nun medio local, permiten cruzar o documento cunha fonte pública que si identifica a persoa. Ningún dos dous é un nome, e os dous funcionan como unha referencia cruzada: levan do documento a un sitio onde a identidade si aparece.
Inferir é chegar á persoa, ou a información sobre ela, por dedución a partir do que queda escrito. Aquí entran os detalles que ninguén risca porque non parecen datos persoais.
Unha profesión pouco común nunha localidade pequena, a idade e o barrio, a descrición dunha enfermidade pouco frecuente. Ningún identifica por separado, e combinados co que se sabe do contorno poden abondar para deducir de quen se fala.
Os 3 criterios funcionan xuntos: superar 2 non abonda se o terceiro segue aberto. E a vara de medir non é que identificar alguén resulte imposible. O considerando 26 do RXPD fala dos medios que razoablemente se poderían utilizar para identificar unha persoa, tendo en conta factores como o custo, o tempo necesario e a tecnoloxía dispoñible.
Noutros sectores, anonimizar adoita consistir en quitar columnas dunha táboa: o nome, o teléfono, o correo electrónico. Un documento xurídico non funciona así.
Un escrito está feito de identificadores que non se poden quitar sen destruílo: o xulgado, o número de procedemento, as datas procesuais, a norma aplicable, as referencias a outros escritos do mesmo asunto. Se se eliminan todos, o que queda xa non é un escrito, senón un texto sen contexto que non serve para o que se necesitaba. E moitos deses elementos apuntan a rexistros públicos, que é exactamente a porta que abre a vinculabilidade.
Hai unha segunda dificultade, menos visible. Un expediente non é un documento: son moitos. A demanda, a contestación, os informes periciais, os correos co cliente, as facturas, a proba documental. Ter 40 documentos non é unha rareza nun asunto de certa entidade.
Anonimizalos un a un, sen un criterio común, crea un problema novo. Se a mesma persoa aparece como «cliente A» na demanda, como «o actor» no informe pericial e coas súas iniciais nun correo, as relacións entre os documentos pérdense. Xa non se sabe que a testemuña do informe é quen asina a factura. O material queda protexido, pero deixou de servir para o que se quería, que case sempre é traballar co asunto completo.
Por iso ten pouco sentido preparar a golpe de rotulador a documentación que se vai subir a unha ferramenta de uso xeral. Antes de facelo cos documentos dun cliente, convén saber que ocorre realmente co que se envía.
A Axencia Española de Protección de Datos parte desa idea nas súas orientacións sobre os procedementos de anonimización: o avance da tecnoloxía e a información dispoñible fan difícil garantir o anonimato absoluto, especialmente ao longo do tempo. Por iso presenta o risco de reidentificación como un risco residual que hai que xestionar, e non como algo que se poida dar por eliminado.
Que sexa ao longo do tempo importa. O que hoxe non permite identificar a ninguén pode permitilo mañá, cando apareza unha fonte nova coa que cruzalo ou se publique unha noticia que antes non existía.
Tampouco hai unha técnica que o resolva todo. Substituír os identificadores directos non protexe fronte á inferencia, e xeneralizar as datas non protexe fronte a un número de procedemento que quedou no texto. O ditame 05/2014 exponno así: a solución decídese caso por caso e pode levar consigo a combinación de diversas técnicas. As orientacións da Axencia engaden a idea de anonimizar por capas, con procesos sucesivos, de xeito que unha reidentificación esixa superalas todas.
E está o equilibrio incómodo do que se fala pouco: canto máis agresivamente se anonimiza, menos útil é o documento. As propias orientacións da Axencia inclúen entre os seus principios o de conservar a utilidade dos datos anonimizados. Se se risca todo, o texto deixa de sosterse, e o que se obteña traballando con el tampouco servirá. O obxectivo non é riscar ao máximo, senón protexer o que identifica e conservar o que dá sentido ao documento.
Convén dicilo con todas as letras: quen prometa unha anonimización perfecta, ao 100%, está vendendo algo.
Esta lista de comprobación pódese aplicar hoxe, a man, a calquera documento antes de que saia do despacho. Non substitúe un procedemento completo, pero obriga a mirar xusto onde adoitan quedar os datos que ninguén ve.
E antes de todo iso, unha pregunta que aforra traballo: fai falta enviar o documento enteiro? É a idea do principio de minimización que recolle o artigo 5.1.c do RXPD: datos limitados ao necesario para os fins para os que se tratan. O que non se envía non fai falta anonimizalo.
Se prefires revisalo cun dos teus documentos diante, escríbenos.
Si se pode, e ningunha norma o prohibe. O risco non é a ferramenta: é que información lle entregas e que garantías hai detrás.