¿Es seguro usar ChatGPT en un despacho de abogados?
Sí se puede, y ninguna norma lo prohíbe. El riesgo no es la herramienta: es qué información le entregas y con qué garantías detrás.
Mientras se pueda singularizar, cruzar o deducir, el dato sigue siendo personal. Tachar una palabra no cambia eso.
Se considera que un documento está anonimizado cuando ya no permite llegar a la persona por ninguna vía razonable, no cuando se le ha quitado el nombre. El criterio de referencia en Europa se resume en 3 preguntas, y la idea es poder responder que no a todas: si se puede aislar a alguien concreto, si se puede cruzar el documento con otra fuente que sí lo identifique y si se puede deducir de quién se trata por lo que queda escrito. Mientras alguna siga abierta, se considera que el dato sigue siendo personal.
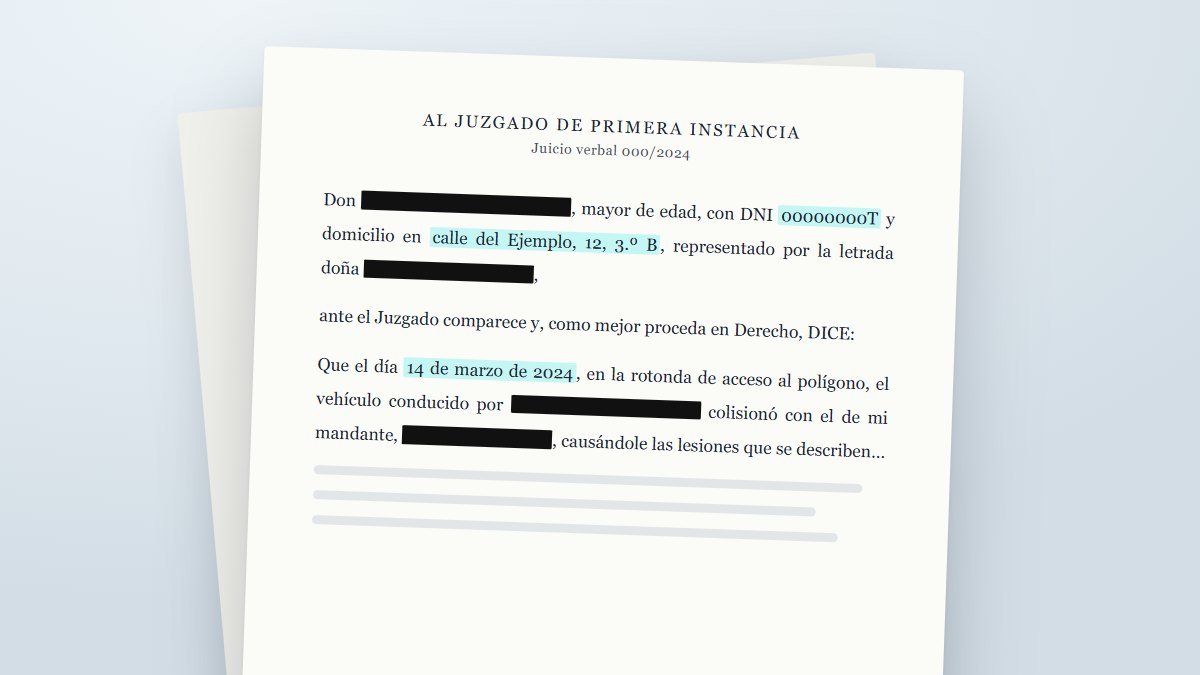
Imagina una demanda de reclamación de daños por un accidente de tráfico. Antes de compartirla, alguien del despacho ha pasado el rotulador negro por el nombre del cliente y por el del conductor contrario. A primera vista, el trabajo está hecho.
Pero en el escrito siguen estando el DNI del demandante, su domicilio, el número de colegiado del letrado de la otra parte, el juzgado, el número de procedimiento y la fecha del accidente, que el periódico local contó al día siguiente con una foto de la rotonda.
Hazte una pregunta sencilla: ¿cuántas de esas piezas necesitas para saber de quién se trata?
Con el DNI no necesitas ninguna más. Es un identificador directo, y tachar el nombre que tiene al lado es como tapar la firma y dejar la huella. Sin el DNI, lo normal es que basten 2. La fecha y el lugar del accidente llevan a la noticia, y la noticia pone nombre a los implicados. El domicilio y el juzgado reducen el círculo a un puñado de personas. El número de colegiado identifica al abogado contrario, que también es una persona con sus propios datos, y dice qué despacho lleva el asunto.
Nada de eso es un nombre. Y, sin embargo, el documento sigue diciendo de quién habla. Ahí está el malentendido más frecuente: pensar que anonimizar consiste en quitar la palabra que identifica, cuando los criterios con los que se evalúa miran otra cosa: si queda algún camino que lleve a la persona.
Un documento de referencia en Europa para evaluar una anonimización es el dictamen 05/2014 sobre técnicas de anonimización del Grupo de Trabajo del Artículo 29. El dictamen formula sus criterios para conjuntos de datos, pero trasladados a un escrito se pueden resumir en 3 preguntas. No hace falta estudiarlo para aplicarlas: basta con hacérselas a cada documento.
Singularizar es poder distinguir a una persona concreta dentro de un conjunto, aunque no sepas cómo se llama. No hace falta el nombre: basta con que la descripción encaje con una sola persona.
En un expediente laboral, «el único trabajador del turno de noche del centro de Girona» no nombra a nadie y, sin embargo, señala a alguien. Cualquiera que conozca la plantilla sabe de quién se habla. Lo mismo ocurre con «el administrador único de la sociedad» o con «la socia que se incorporó el año de la fusión»: son posiciones, no nombres, y cada una apunta a una persona.
El segundo criterio pregunta si el documento puede enlazarse con otro conjunto de datos que sí identifique. El riesgo no está en lo que dice tu escrito por sí solo, sino en lo que dice cuando se pone al lado de otra fuente.
Un importe de indemnización poco habitual, o una fecha de accidente que salió en un medio local, permiten cruzar el documento con una fuente pública que sí identifica a la persona. Ninguno de los dos es un nombre, y los dos funcionan como una referencia cruzada: llevan del documento a un sitio donde la identidad sí aparece.
Inferir es llegar a la persona, o a información sobre ella, por deducción a partir de lo que queda escrito. Aquí entran los detalles que nadie tacha porque no parecen datos personales.
Una profesión poco común en una localidad pequeña, la edad y el barrio, la descripción de una enfermedad poco frecuente. Ninguno identifica por separado, y combinados con lo que se sabe del entorno pueden bastar para deducir de quién se habla.
Los 3 criterios funcionan juntos: superar 2 no basta si el tercero sigue abierto. Y la vara de medir no es que identificar a alguien resulte imposible. El considerando 26 del RGPD habla de los medios que razonablemente podrían utilizarse para identificar a una persona, teniendo en cuenta factores como el coste, el tiempo necesario y la tecnología disponible.
En otros sectores, anonimizar suele consistir en quitar columnas de una tabla: el nombre, el teléfono, el correo electrónico. Un documento jurídico no funciona así.
Un escrito está hecho de identificadores que no se pueden quitar sin destruirlo: el juzgado, el número de procedimiento, las fechas procesales, la norma aplicable, las referencias a otros escritos del mismo asunto. Si se eliminan todos, lo que queda ya no es un escrito, sino un texto sin contexto que no sirve para lo que se necesitaba. Y muchos de esos elementos apuntan a registros públicos, que es exactamente la puerta que abre la vinculabilidad.
Hay una segunda dificultad, menos visible. Un expediente no es un documento: son muchos. La demanda, la contestación, los informes periciales, los correos con el cliente, las facturas, la prueba documental. Tener 40 documentos no es una rareza en un asunto de cierta entidad.
Anonimizarlos uno a uno, sin un criterio común, crea un problema nuevo. Si la misma persona aparece como «cliente A» en la demanda, como «el actor» en el informe pericial y con sus iniciales en un correo, las relaciones entre los documentos se pierden. Ya no se sabe que el testigo del informe es quien firma la factura. El material queda protegido, pero ha dejado de servir para lo que se quería, que casi siempre es trabajar con el asunto completo.
Por eso tiene poco sentido preparar a golpe de rotulador la documentación que se va a subir a una herramienta de uso general. Antes de hacerlo con los documentos de un cliente, conviene saber qué ocurre realmente con lo que se envía.
La Agencia Española de Protección de Datos parte de esa idea en sus orientaciones sobre los procedimientos de anonimización: el avance de la tecnología y la información disponible hacen difícil garantizar el anonimato absoluto, especialmente a lo largo del tiempo. Por eso plantea el riesgo de reidentificación como un riesgo residual que hay que gestionar, y no como algo que se pueda dar por eliminado.
Que sea a lo largo del tiempo importa. Lo que hoy no permite identificar a nadie puede permitirlo mañana, cuando aparezca una fuente nueva con la que cruzarlo o se publique una noticia que antes no existía.
Tampoco hay una técnica que lo resuelva todo. Sustituir los identificadores directos no protege frente a la inferencia, y generalizar las fechas no protege frente a un número de procedimiento que se ha quedado en el texto. El dictamen 05/2014 lo plantea así: la solución se decide caso por caso y puede conllevar la combinación de diversas técnicas. Las orientaciones de la Agencia añaden la idea de anonimizar por capas, con procesos sucesivos, de forma que una reidentificación exija superarlos todos.
Y está el equilibrio incómodo del que se habla poco: cuanto más agresivamente se anonimiza, menos útil es el documento. Las propias orientaciones de la Agencia incluyen entre sus principios el de conservar la utilidad de los datos anonimizados. Si se tacha todo, el texto deja de sostenerse, y lo que se obtenga trabajando con él tampoco servirá. El objetivo no es tachar al máximo, sino proteger lo que identifica y conservar lo que da sentido al documento.
Conviene decirlo con todas las letras: quien prometa una anonimización perfecta, al 100%, está vendiendo algo.
Esta lista de comprobación se puede aplicar hoy, a mano, a cualquier documento antes de que salga del despacho. No sustituye a un procedimiento completo, pero obliga a mirar justo donde suelen quedarse los datos que nadie ve.
Y antes que todo eso, una pregunta que ahorra trabajo: ¿hace falta enviar el documento entero? Es la idea del principio de minimización que recoge el artículo 5.1.c del RGPD: datos limitados a lo necesario para los fines para los que se tratan. Lo que no se envía no hace falta anonimizarlo.
Si prefieres revisarlo con uno de tus documentos delante, escríbenos.
Sí se puede, y ninguna norma lo prohíbe. El riesgo no es la herramienta: es qué información le entregas y con qué garantías detrás.