És segur fer servir ChatGPT en un despatx d’advocats?
Sí que es pot, i cap norma no ho prohibeix. El risc no és l’eina: és quina informació li lliures i quines garanties hi ha al darrere.
Mentre es pugui singularitzar, creuar o deduir, la dada continua sent personal. Ratllar una paraula no canvia això.
Es considera que un document està anonimitzat quan ja no permet arribar a la persona per cap via raonable, no quan se li ha tret el nom. El criteri de referència a Europa es resumeix en 3 preguntes, i la idea és poder respondre que no a totes: si es pot aïllar algú concret, si es pot creuar el document amb una altra font que sí que l’identifiqui i si es pot deduir de qui es tracta pel que queda escrit. Mentre alguna continuï oberta, es considera que la dada continua sent personal.
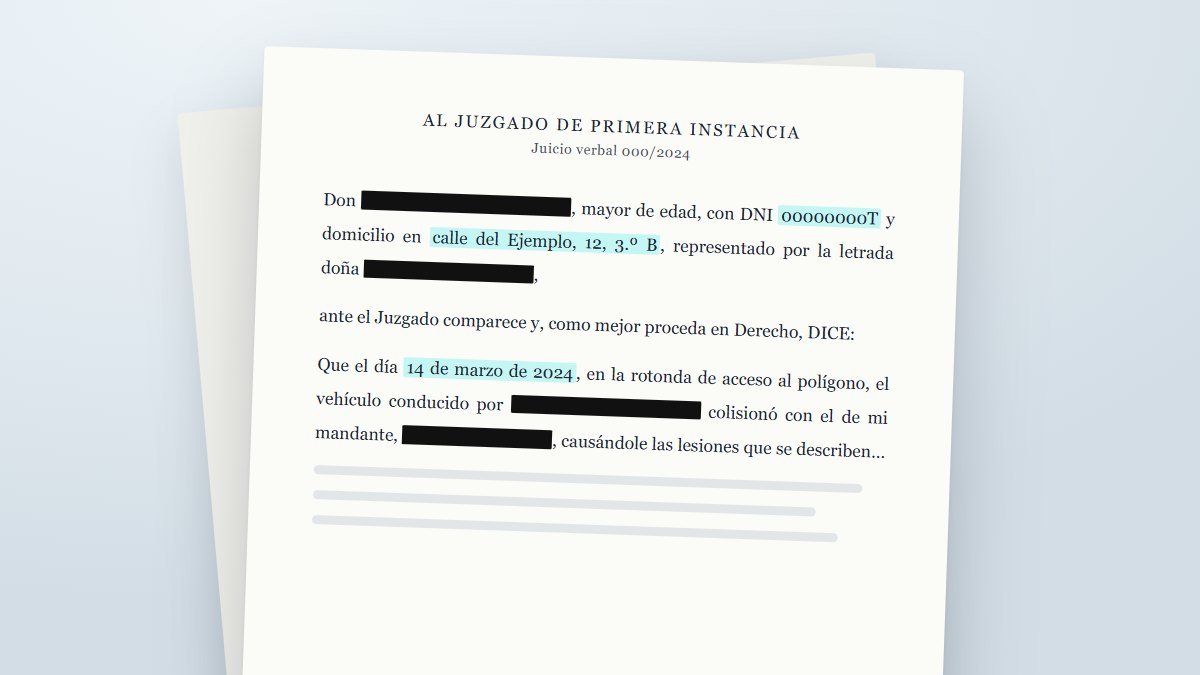
Imagina una demanda de reclamació de danys per un accident de trànsit. Abans de compartir-la, algú del despatx ha passat el retolador negre pel nom del client i pel del conductor contrari. A primera vista, la feina està feta.
Però a l’escrit continuen sent-hi el DNI del demandant, el seu domicili, el número de col·legiat del lletrat de l’altra part, el jutjat, el número de procediment i la data de l’accident, que el diari local va explicar l’endemà amb una foto de la rotonda.
Fes-te una pregunta senzilla: quantes d’aquestes peces necessites per saber de qui es tracta?
Amb el DNI no en necessites cap més. És un identificador directe, i ratllar el nom que té al costat és com tapar la signatura i deixar l’empremta. Sense el DNI, el normal és que n’hi hagi prou amb 2. La data i el lloc de l’accident porten a la notícia, i la notícia posa nom als implicats. El domicili i el jutjat redueixen el cercle a un grapat de persones. El número de col·legiat identifica l’advocat contrari, que també és una persona amb les seves dades, i diu quin despatx porta l’assumpte.
Res d’això no és un nom. I, tanmateix, el document continua dient de qui parla. Aquí hi ha el malentès més freqüent: pensar que anonimitzar consisteix a treure la paraula que identifica, quan els criteris amb què s’avalua miren una altra cosa: si queda algun camí que porti a la persona.
Un document de referència a Europa per avaluar una anonimització és el dictamen 05/2014 sobre tècniques d’anonimització del Grup de Treball de l’Article 29. El dictamen formula els seus criteris per a conjunts de dades, però traslladats a un escrit es poden resumir en 3 preguntes. No cal estudiar-lo per aplicar-les: n’hi ha prou de fer-se-les per a cada document.
Singularitzar és poder distingir una persona concreta dins d’un conjunt, encara que no en sàpigues el nom. No cal el nom: n’hi ha prou que la descripció encaixi amb una sola persona.
En un expedient laboral, «l’únic treballador del torn de nit del centre de Girona» no anomena ningú i, tanmateix, assenyala algú. Qualsevol que conegui la plantilla sap de qui es parla. El mateix passa amb «l’administrador únic de la societat» o amb «la sòcia que es va incorporar l’any de la fusió»: són posicions, no noms, i cadascuna apunta a una persona.
El segon criteri pregunta si el document pot enllaçar-se amb un altre conjunt de dades que sí que identifiqui. El risc no és en el que diu el teu escrit tot sol, sinó en el que diu quan es posa al costat d’una altra font.
Un import d’indemnització poc habitual, o una data d’accident que va sortir en un mitjà local, permeten creuar el document amb una font pública que sí que identifica la persona. Cap dels dos no és un nom, i tots dos funcionen com una referència creuada: porten del document a un lloc on la identitat sí que apareix.
Inferir és arribar a la persona, o a informació sobre ella, per deducció a partir del que queda escrit. Aquí hi entren els detalls que ningú no ratlla perquè no semblen dades personals.
Una professió poc comuna en una localitat petita, l’edat i el barri, la descripció d’una malaltia poc freqüent. Cap no identifica per separat, i combinats amb el que se sap de l’entorn poden bastar per deduir de qui es parla.
Els 3 criteris funcionen junts: superar-ne 2 no n’hi ha prou si el tercer continua obert. I la vara de mesurar no és que identificar algú resulti impossible. El considerant 26 del RGPD parla dels mitjans que raonablement es podrien utilitzar per identificar una persona, tenint en compte factors com el cost, el temps necessari i la tecnologia disponible.
En altres sectors, anonimitzar sol consistir a treure columnes d’una taula: el nom, el telèfon, el correu electrònic. Un document jurídic no funciona així.
Un escrit està fet d’identificadors que no es poden treure sense destruir-lo: el jutjat, el número de procediment, les dates processals, la norma aplicable, les referències a altres escrits del mateix assumpte. Si s’eliminen tots, el que queda ja no és un escrit, sinó un text sense context que no serveix per al que es necessitava. I molts d’aquests elements apunten a registres públics, que és exactament la porta que obre la vinculabilitat.
Hi ha una segona dificultat, menys visible. Un expedient no és un document: en són molts. La demanda, la contestació, els informes pericials, els correus amb el client, les factures, la prova documental. Tenir 40 documents no és una raresa en un assumpte de certa entitat.
Anonimitzar-los un a un, sense un criteri comú, crea un problema nou. Si la mateixa persona apareix com a «client A» a la demanda, com «l’actor» a l’informe pericial i amb les seves inicials en un correu, les relacions entre els documents es perden. Ja no se sap que el testimoni de l’informe és qui signa la factura. El material queda protegit, però ha deixat de servir per al que es volia, que gairebé sempre és treballar amb l’assumpte complet.
Per això té poc sentit preparar a cop de retolador la documentació que es pujarà a una eina d’ús general. Abans de fer-ho amb els documents d’un client, convé saber què passa realment amb el que s’envia.
L’Agència Espanyola de Protecció de Dades parteix d’aquesta idea en les seves orientacions sobre els procediments d’anonimització: l’avenç de la tecnologia i la informació disponible fan difícil garantir l’anonimat absolut, especialment al llarg del temps. Per això planteja el risc de reidentificació com un risc residual que cal gestionar, i no com una cosa que es pugui donar per eliminada.
Que sigui al llarg del temps importa. El que avui no permet identificar ningú ho pot permetre demà, quan aparegui una font nova amb la qual creuar-ho o es publiqui una notícia que abans no existia.
Tampoc no hi ha una tècnica que ho resolgui tot. Substituir els identificadors directes no protegeix davant la inferència, i generalitzar les dates no protegeix davant un número de procediment que s’ha quedat al text. El dictamen 05/2014 ho planteja així: la solució es decideix cas per cas i pot comportar la combinació de diverses tècniques. Les orientacions de l’Agència hi afegeixen la idea d’anonimitzar per capes, amb processos successius, de manera que una reidentificació exigeixi superar-les totes.
I hi ha l’equilibri incòmode del qual es parla poc: com més agressivament s’anonimitza, menys útil és el document. Les mateixes orientacions de l’Agència inclouen entre els seus principis el de conservar la utilitat de les dades anonimitzades. Si es ratlla tot, el text deixa de sostenir-se, i el que s’obtingui treballant-hi tampoc no servirà. L’objectiu no és ratllar al màxim, sinó protegir el que identifica i conservar el que dona sentit al document.
Convé dir-ho amb totes les lletres: qui prometi una anonimització perfecta, al 100%, està venent alguna cosa.
Aquesta llista de comprovació es pot aplicar avui, a mà, a qualsevol document abans que surti del despatx. No substitueix un procediment complet, però obliga a mirar just on solen quedar-se les dades que ningú no veu.
I abans de tot això, una pregunta que estalvia feina: cal enviar el document sencer? És la idea del principi de minimització que recull l’article 5.1.c del RGPD: dades limitades al que és necessari per a les finalitats per a les quals es tracten. El que no s’envia no cal anonimitzar-ho.
Si prefereixes revisar-ho amb un dels teus documents al davant, escriu-nos.
Sí que es pot, i cap norma no ho prohibeix. El risc no és l’eina: és quina informació li lliures i quines garanties hi ha al darrere.