É seguro usar ChatGPT nun despacho de avogados?
Si se pode, e ningunha norma o prohibe. O risco non é a ferramenta: é que información lle entregas e que garantías hai detrás.
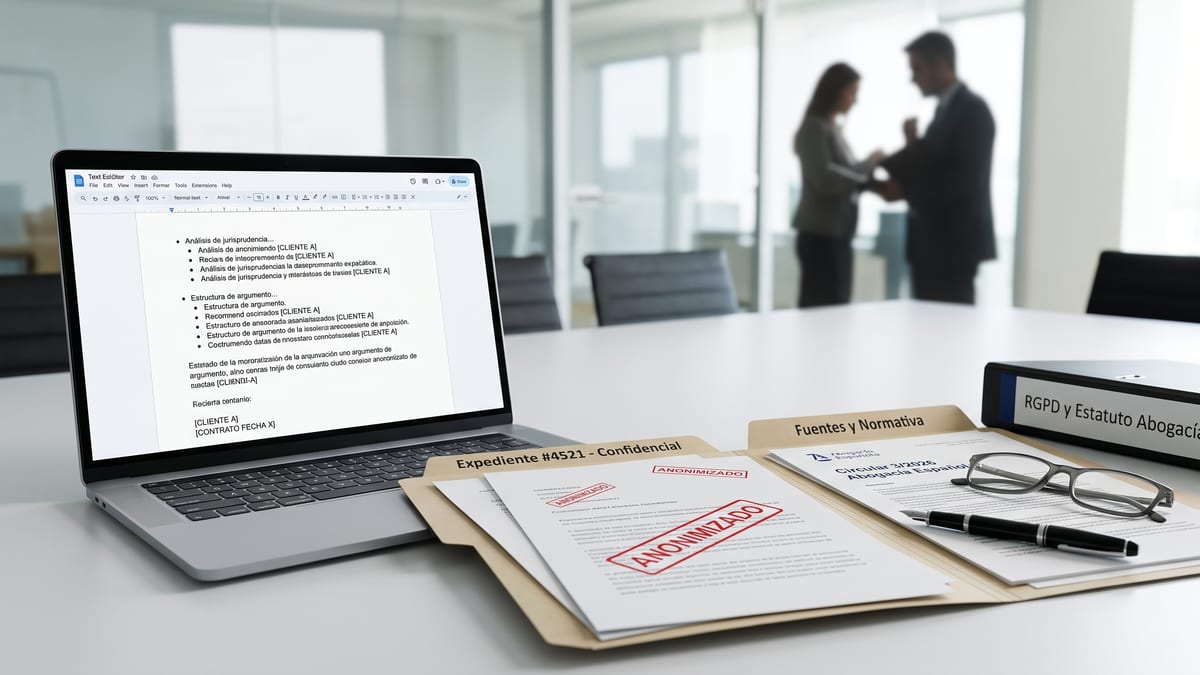
Si, pódese usar ChatGPT nun despacho de avogados. Non hai ningunha norma que o prohiba, e o propio Consello Xeral da Avogacía Española recoñeceu que usar IA xenerativa para elaborar textos xurídicos é unha práctica lícita. O risco non está na ferramenta: está en que información se lle entrega e con que garantías. Unha IA xeneralista está deseñada para un uso xeral, non para documentación cuberta polo segredo profesional. E esa diferenza non se resolve desactivando unha caixa nos axustes: depende do contrato que hai detrás. Con datos anonimizados ou supostos inventados, é unha ferramenta útil. Co expediente dun cliente dentro, a pregunta deixa de ser técnica.
Que pasa realmente cando subes un documento dun cliente a ChatGPT
Cando premes enviar, o documento sae do teu ordenador. Viaxa a servidores que non son teus, que normalmente están fóra de España e con frecuencia fóra da Unión Europea.
Aí comeza o que case ninguén mira: a cadea ten máis dun elo. Non está só o provedor cuxo nome coñeces. Detrás hai provedores de infraestrutura, servizos de moderación e subcontratistas de soporte. Cada un coas súas propias condicións e as súas propias xurisdicións. Cando lle dás a enviar, non estás entregando o documento a unha empresa. Estalo entregando a unha cadea que non podes auditar.
A diferenza entre as versións de consumo e as de empresa é contractual, non técnica. O sistema que responde é practicamente o mesmo. O que cambia é o que a empresa se compromete a facer co que recibe: se asina un contrato de encargado do tratamento, se se compromete a non usar os teus datos para adestrar, onde se aloxan e canto tempo se conservan. Eses compromisos existen nos plans corporativos e non existen igual nunha conta individual, por moito que sexa de pagamento. A caixa de «non usar os meus datos para o adestramento» é unha configuración. O contrato é outra cousa.
Que significa que un modelo adestre co que recibe? Que o texto que envías pode usarse para axustar o sistema de cara ao futuro. Non é que o teu contrato apareza íntegro na resposta doutro usuario, pero tampouco é que desapareza. E aquí está o problema de fondo: nin sequera as empresas que constrúen estes sistemas poden explicar con precisión que queda dentro deles nin como. Se ninguén pode responder esa pregunta, ti tampouco lla podes responder ao teu cliente.
Desactivar o historial tampouco pecha o risco. Hai un caso que o ilustra sen necesidade de teorizar. En maio de 2025, un tribunal de Nova York ordenou a OpenAI conservar de forma indefinida todos os rexistros de saída de ChatGPT e da súa API, por riba da súa política habitual de borrado. A orde alcanzaba as contas gratuítas, Plus, Pro e Team, e incluía conversas que os usuarios xa eliminaran. Quedaban fóra os clientes Enterprise e Edu e quen usaba a API cun acordo de retención cero. Aquela orde levantouse en outubro de 2025, pero o que se capturou durante eses meses segue almacenado.
A lección non é que ChatGPT sexa perigoso. É que as condicións de conservación dunha ferramenta de consumo non están baixo o teu control, e un litixio entre terceiros que non ten nada que ver contigo pode sobrescribir o teu botón de borrar. Outra vez, a diferenza marcouna o contrato.
Tamén serve de aviso o que lle pasou a Samsung en 2023. Varios enxeñeiros pegaron código fonte interno en ChatGPT para depuralo e a empresa acabou prohibindo as ferramentas de IA xenerativa nos seus dispositivos corporativos. Un departamento de seguridade enorme, e aínda así ocorreu. Un despacho de 6 avogados ten bastante menos marxe.
Que esixe a normativa a un despacho que usa IA
4 capas, e convén non mesturalas porque non din o mesmo.
Protección de datos. Enviar documentación dun cliente a un sistema de IA é un tratamento de datos persoais, con todo o que iso implica: base xurídica, contrato de encargado do tratamento con quen os recibe (artigo 28 do RXPD), medidas de seguridade e, se os datos saen do Espazo Económico Europeo, as garantías do capítulo V. De todos os principios en xogo, o máis útil no día a día é o de minimización, no artigo 5.1.c: de verdade necesito enviar todo isto para obter o que busco? É unha pregunta que podes responder ti só, sen asesor de protección de datos, e que resolve boa parte do problema antes de que exista.
Segredo profesional. Non depende de que haxa datos persoais polo medio. O artigo 542.3 da Lei orgánica do poder xudicial obriga a gardar segredo de todos os feitos ou noticias coñecidos por razón de calquera das modalidades da actuación profesional, e o artigo 21 do Estatuto xeral da Avogacía Española recolle o mesmo deber. É unha obriga túa. Non a delegas polo feito de que quen a comprometa sexa un provedor.
Deontoloxía. Aquí está a novidade, e é a que peor se contou. O Pleno do Consello Xeral da Avogacía Española aprobou o 10 de abril de 2026 a Circular interpretativa 3/2026, sobre a elaboración, sinatura e entrega de escritos elaborados con asistencia de IA xenerativa. Non prohibe nada: recoñece expresamente que usala é lícito. O que fai é devolver a responsabilidade a onde sempre estivo, en quen asina. E vai máis lonxe do que moitos esperaban: presentar un escrito con erros derivados da IA, cando revela falta de dilixencia e ausencia de control, pode encaixar no artigo 125.u) do Estatuto xeral da Avogacía Española, tipificado como infracción grave. A circular vén precedida do Libro branco sobre intelixencia artificial e avogacía, presentado en xaneiro de 2026 polo propio Consello xunto co Colexio de Avogados de Valencia.
Regulamento europeo de intelixencia artificial. Hai aquí un malentendido estendido que convén desfacer. Desde o 2 de agosto de 2026 aplícanse a maioría das obrigas de transparencia do artigo 50 do Regulamento (UE) 2024/1689. O chamado Ómnibus dixital aprazou o réxime completo dos sistemas de alto risco a decembro de 2027 e agosto de 2028, e moita xente leu ese aprazamento coma se todo o regulamento se aprazase. Non é o caso. Para un despacho, ademais, importa máis o papel ca as datas: normalmente non es quen desenvolve o sistema, senón quen o usa, e as obrigas dunha figura e doutra non son as mesmas.
Que se pode facer cunha IA xeneralista e que non
Esta é a parte práctica, e serve para hoxe: sen cambiar de ferramenta, sen contratar nada e sen romper a confidencialidade que lle debes ao teu cliente.
Razoablemente seguro, sen datos identificables:
- Explicar unha figura xurídica ou repasar doutrina xeral.
- Estruturar un argumento en abstracto, sobre un suposto inventado.
- Reformular, acurtar ou mellorar o estilo dun texto teu do que quitaches toda referencia ao caso.
- Preparar o guión dunha primeira reunión cun cliente.
- Traducir terminoloxía ou revisar a redacción dun texto xenérico.
- Resumir unha norma pública, que non ten nada de confidencial.
Non debería saír do despacho:
- Contratos, escritos e comunicacións con partes identificables.
- Documentación dun procedemento en curso.
- Datos de saúde, penais, de crenzas ou de calquera categoría especialmente protexida.
- Correspondencia co cliente.
- Calquera documento do que non poidas responder á pregunta de onde acabou.
E a trampa que case ninguén explica: quitar o nome non é anonimizar. O listón é moito máis alto do que parece: mentres o documento permita singularizar unha persoa, cruzalo con outra fonte ou deducir de quen se trata polo que queda escrito, segues tratando datos persoais. Riscar unha palabra non cambia iso.
Que fai distinta unha IA deseñada para despachos
Unha ferramenta pensada para traballar con información confidencial non se distingue pola marca. Distínguese por condicións concretas, e podes esixirllas a calquera provedor que teñas diante:
- Illamento real entre clientes. Que a documentación dun despacho non comparta espazo coa doutro.
- Compromiso contractual de non adestrar co que subes, por escrito e non nunha páxina de axuda.
- Aloxamento baixo normativa europea, co contrato de encargado do tratamento asinado.
- Que os datos identificativos se substitúan antes de saír cara ao modelo, e por un procedemento determinista, non por outra IA. Se quen anonimiza é un modelo, o documento en claro xa saíu do despacho: o escudo chega tarde. E que esa substitución sexa coherente entre documentos, porque se a mesma persoa recibe un código distinto en cada arquivo pérdense as relacións entre eles, que é xustamente do que está feito un expediente.
- Trazabilidade das fontes, para que cada afirmación veña co documento e o punto exacto de onde sae e poidas comprobalo ti.
Nada disto converte unha ferramenta en infalible, e ningunha detecta o 100% dos datos persoais dun texto. Un nome solto en prosa, sen ningunha referencia arredor que o sinale, escápaselle a calquera sistema. Iso hai que sabelo antes de comezar, non descubrilo despois.
En resumo
A pregunta útil non é se a intelixencia artificial é segura. É que información lle estás entregando e que asinou quen a recibe.
É unha pregunta que podes responder hoxe, con calquera ferramenta, sen cambiar nada da túa forma de traballar. E respondela non significa renunciar á tecnoloxía. Significa facer o mesmo que fas co resto da documentación do despacho: saber onde está, quen pode vela e que pasa se algo sae mal.
Se prefires que cho contemos cos teus propios documentos diante, escríbenos.
Fontes
- Circular interpretativa 3/2026 do Código deontolóxico da Avogacía Española, aprobada polo Pleno o 10 de abril de 2026 — Consello Xeral da Avogacía Española
- Libro branco sobre intelixencia artificial e avogacía — Consello Xeral da Avogacía Española e Ilustre Colexio de Avogados de Valencia, xaneiro de 2026
- Lei orgánica 6/1985, do 1 de xullo, do poder xudicial, artigo 542.3
- Real decreto 135/2021, Estatuto xeral da Avogacía Española, artigos 21 e 125.u)
- Regulamento (UE) 2016/679 (RXPD), artigos 4.5, 5.1.c e 28, capítulo V e considerando 26
- Regulamento (UE) 2024/1689 de intelixencia artificial e Regulamento (UE) 2026/1744 (Ómnibus dixital)
- Ditame 05/2014 sobre técnicas de anonimización — Grupo de Traballo do Artigo 29
- Orientacións e garantías nos procedementos de anonimización de datos persoais — Axencia Española de Protección de Datos
Preguntas frecuentes
- É legal usar ChatGPT nun despacho de avogados?
- Si. Ningunha norma o prohibe, e a Circular interpretativa 3/2026 do Consello Xeral da Avogacía Española recoñece expresamente que usar IA xenerativa para elaborar textos xurídicos é lícito. O que si existen son obrigas sobre a información que lle entregas e sobre a revisión do que che devolve.
- Podo subir un contrato dun cliente a ChatGPT se lle quito o nome?
- Depende do que quede. Se polo resto de datos a persoa segue sendo identificable —DNI, enderezo, datas, importes singulares, referencias cruzadas—, segues tratando datos persoais e seguen aplicándose todas as obrigas. Quitar o nome é case sempre insuficiente.
- Que pasa co segredo profesional se uso unha ferramenta de IA?
- O deber segue sendo teu. O artigo 542.3 da Lei orgánica do poder xudicial esténdeo a todo o que coñeces por razón da túa actuación profesional, haxa ou non datos persoais, e non se transfire ao provedor polo feito de que sexa el quen reciba a información.
- As versións de pagamento de ChatGPT son seguras para datos de clientes?
- Pagar por unha conta individual non equivale a contratar garantías. O que cambia as condicións é o contrato de encargado do tratamento e os compromisos sobre adestramento, conservación e localización dos datos, que van asociados aos plans corporativos. Antes de subir nada, revisa que asinaches exactamente.
- Que diferenza hai entre anonimizar e pseudonimizar un documento?
- Anonimizar significa romper o vínculo coa persoa de forma irreversible: se se consegue, o dato deixa de ser persoal e o RXPD deixa de aplicarse. Pseudonimizar, segundo o artigo 4.5 do RXPD, é substituír os identificadores mantendo información adicional que permite desfacelo, e nese caso o dato segue sendo persoal. A pseudonimización non é peor: é unha medida de seguridade recoñecida polo propio regulamento.