¿Es seguro usar ChatGPT en un despacho de abogados?
Sí se puede, y ninguna norma lo prohíbe. El riesgo no es la herramienta: es qué información le entregas y con qué garantías detrás.
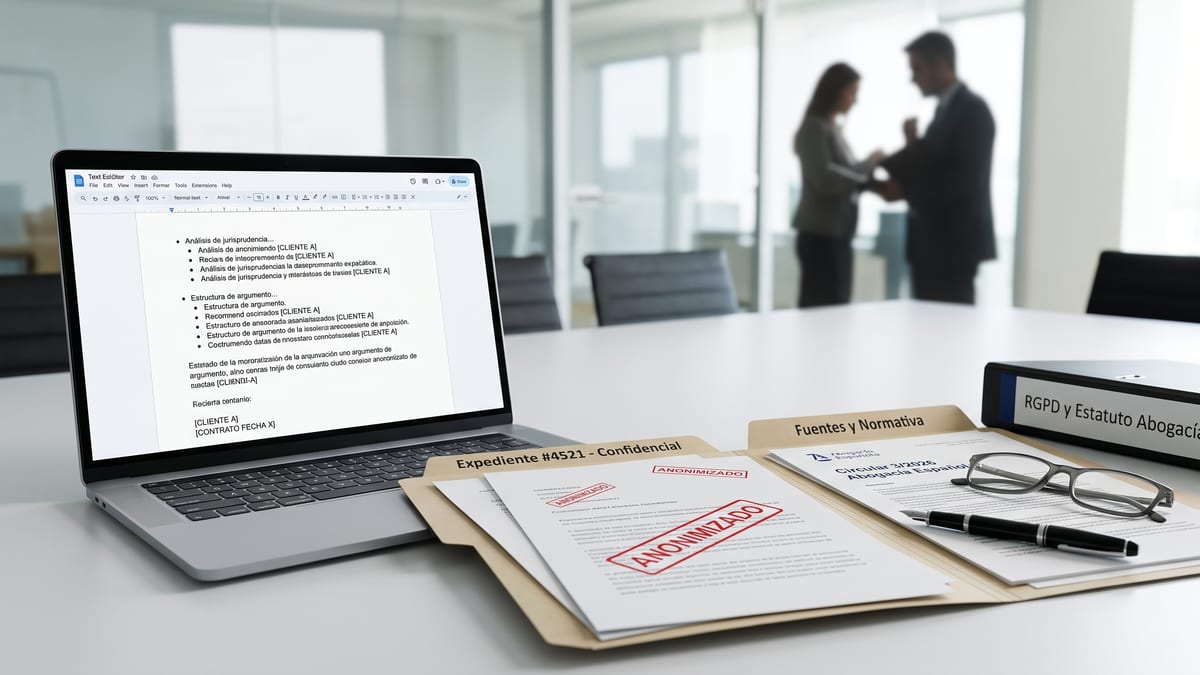
Sí, se puede usar ChatGPT en un despacho de abogados. No hay ninguna norma que lo prohíba, y el propio Consejo General de la Abogacía Española ha reconocido que usar IA generativa para elaborar textos jurídicos es una práctica lícita. El riesgo no está en la herramienta: está en qué información se le entrega y con qué garantías. Una IA generalista está diseñada para un uso general, no para documentación cubierta por el secreto profesional. Y esa diferencia no se resuelve desactivando una casilla en los ajustes: depende del contrato que hay detrás. Con datos anonimizados o supuestos inventados, es una herramienta útil. Con el expediente de un cliente dentro, la pregunta deja de ser técnica.
Qué pasa realmente cuando subes un documento de un cliente a ChatGPT
Cuando pulsas enviar, el documento sale de tu ordenador. Viaja a servidores que no son tuyos, que normalmente están fuera de España y con frecuencia fuera de la Unión Europea.
Ahí empieza lo que casi nadie mira: la cadena tiene más de un eslabón. No solo está el proveedor cuyo nombre conoces. Detrás hay proveedores de infraestructura, servicios de moderación, subcontratistas de soporte. Cada uno con sus propias condiciones y sus propias jurisdicciones. Cuando le das a enviar, no estás entregando el documento a una empresa. Lo estás entregando a una cadena que no puedes auditar.
La diferencia entre las versiones de consumo y las de empresa es contractual, no técnica. El sistema que responde es prácticamente el mismo. Lo que cambia es lo que la empresa se compromete a hacer con lo que recibe: si firma un contrato de encargado del tratamiento, si se compromete a no usar tus datos para entrenar, dónde se alojan y cuánto tiempo se conservan. Esos compromisos existen en los planes corporativos y no existen igual en una cuenta individual, por mucho que sea de pago. La casilla de «no usar mis datos para entrenamiento» es una configuración. El contrato es otra cosa.
¿Qué significa que un modelo entrene con lo que recibe? Que el texto que envías puede usarse para ajustar el sistema de cara al futuro. No es que tu contrato aparezca íntegro en la respuesta de otro usuario, pero tampoco es que desaparezca. Y aquí está el problema de fondo: ni siquiera las empresas que construyen estos sistemas pueden explicar con precisión qué queda dentro de ellos ni cómo. Si nadie puede responder a esa pregunta, tú tampoco puedes responderle a tu cliente.
Desactivar el historial tampoco cierra el riesgo. Hay un caso que lo ilustra sin necesidad de teorizar. En mayo de 2025, un tribunal de Nueva York ordenó a OpenAI conservar de forma indefinida todos los registros de salida de ChatGPT y de su API, por encima de su política habitual de borrado. La orden alcanzaba a las cuentas gratuitas, Plus, Pro y Team, e incluía conversaciones que los usuarios ya habían eliminado. Quedaban fuera los clientes Enterprise y Edu y quienes usaban la API con acuerdo de retención cero. Aquella orden se levantó en octubre de 2025, pero lo capturado durante esos meses sigue almacenado.
La lección no es que ChatGPT sea peligroso. Es que las condiciones de conservación de una herramienta de consumo no están bajo tu control, y un litigio entre terceros que no tiene nada que ver contigo puede sobrescribir tu botón de borrar. Otra vez: la diferencia la marcó el contrato.
Sirve de aviso también lo que le pasó a Samsung en 2023. Varios ingenieros pegaron código fuente interno en ChatGPT para depurarlo y la empresa acabó prohibiendo las herramientas de IA generativa en sus dispositivos corporativos. Un departamento de seguridad enorme, y aun así ocurrió. Un despacho de 6 abogados tiene bastante menos margen.
Qué exige la normativa a un despacho que usa IA
Son 4 capas, y conviene no mezclarlas porque no dicen lo mismo.
Protección de datos. Enviar documentación de un cliente a un sistema de IA es un tratamiento de datos personales, con todo lo que eso arrastra: base jurídica, contrato de encargado del tratamiento con quien los recibe (artículo 28 del RGPD), medidas de seguridad y, si los datos salen del Espacio Económico Europeo, las garantías del capítulo V. De todos los principios en juego, el más útil en el día a día es el de minimización, en el artículo 5.1.c: ¿de verdad necesito enviar todo esto para obtener lo que busco? Es una pregunta que puedes responder tú solo, sin asesor de protección de datos, y que resuelve buena parte del problema antes de que exista.
Secreto profesional. No depende de que haya datos personales de por medio. El artículo 542.3 de la Ley Orgánica del Poder Judicial obliga a guardar secreto de todos los hechos o noticias conocidos por razón de cualquiera de las modalidades de la actuación profesional, y el artículo 21 del Estatuto General de la Abogacía Española recoge el mismo deber. Es una obligación tuya. No la delegas por el hecho de que quien la comprometa sea un proveedor.
Deontología. Aquí está la novedad, y es la que menos se ha contado bien. El Pleno del Consejo General de la Abogacía Española aprobó el 10 de abril de 2026 la Circular Interpretativa 3/2026, sobre la elaboración, firma y entrega de escritos elaborados con asistencia de IA generativa. No prohíbe nada: reconoce expresamente que usarla es lícito. Lo que hace es devolver la responsabilidad a donde siempre estuvo, en quien firma. Y va más lejos de lo que muchos esperaban: presentar un escrito con errores derivados de la IA, cuando revela falta de diligencia y ausencia de control, puede encajar en el artículo 125.u) del Estatuto General de la Abogacía Española, tipificado como infracción grave. La circular viene precedida del Libro Blanco sobre Inteligencia Artificial y Abogacía, presentado en enero de 2026 por el propio Consejo junto al Colegio de Abogados de Valencia.
Reglamento europeo de inteligencia artificial. Hay aquí un malentendido extendido que conviene deshacer. Desde el 2 de agosto de 2026 se aplican la mayoría de las obligaciones de transparencia del artículo 50 del Reglamento (UE) 2024/1689. El llamado Ómnibus digital aplazó el régimen completo de los sistemas de alto riesgo a diciembre de 2027 y agosto de 2028, y mucha gente ha leído ese aplazamiento como si el reglamento entero se hubiera pospuesto. No es el caso. Para un despacho, además, importa más el papel que las fechas: normalmente no eres quien desarrolla el sistema, sino quien lo usa, y las obligaciones de una figura y otra no son las mismas.
Qué se puede hacer con una IA generalista y qué no
Esta es la parte práctica, y sirve para hoy: sin cambiar de herramienta, sin contratar nada y sin romper la confidencialidad que le debes a tu cliente.
Razonablemente seguro, sin datos identificables:
- Explicar una figura jurídica o repasar doctrina general.
- Estructurar un argumento en abstracto, sobre un supuesto inventado.
- Reformular, acortar o mejorar el estilo de un texto tuyo del que has quitado toda referencia al caso.
- Preparar el guion de una primera reunión con cliente.
- Traducir terminología o revisar la redacción de un texto genérico.
- Resumir una norma pública, que no tiene nada de confidencial.
No debería salir del despacho:
- Contratos, escritos y comunicaciones con partes identificables.
- Documentación de un procedimiento en curso.
- Datos de salud, penales, de creencias o de cualquier categoría especialmente protegida.
- Correspondencia con el cliente.
- Cualquier documento del que no puedas responder a la pregunta de dónde ha terminado.
Y la trampa que casi nadie explica: quitar el nombre no es anonimizar. El listón es mucho más alto de lo que parece: mientras el documento permita singularizar a una persona, cruzarlo con otra fuente o deducir de quién se trata por lo que queda escrito, sigues tratando datos personales. Tachar una palabra no cambia eso.
Lo explicamos en detalle en otro artículo
Qué hace distinta a una IA diseñada para despachos
Una herramienta pensada para trabajar con información confidencial no se distingue por la marca. Se distingue por condiciones concretas, y puedes exigírselas a cualquier proveedor que se te siente delante:
- Aislamiento real entre clientes. Que la documentación de un despacho no comparta espacio con la de otro.
- Compromiso contractual de no entrenar con lo que subes, por escrito y no en una página de ayuda.
- Alojamiento bajo normativa europea, con el contrato de encargado del tratamiento firmado.
- Que los datos identificativos se sustituyan antes de salir hacia el modelo, y por un procedimiento determinista, no por otra IA. Si quien anonimiza es un modelo, el documento en claro ya ha salido del despacho: el escudo llega tarde. Y que esa sustitución sea coherente entre documentos, porque si la misma persona recibe un código distinto en cada archivo se pierden las relaciones entre ellos, que es justamente de lo que está hecho un expediente.
- Trazabilidad de las fuentes, para que cada afirmación venga con el documento y el punto exacto de donde sale y puedas comprobarlo tú.
Nada de esto convierte a una herramienta en infalible, y ninguna detecta el 100% de los datos personales de un texto. Un nombre suelto en prosa, sin ninguna referencia alrededor que lo señale, se le escapa a cualquier sistema. Eso hay que saberlo antes de empezar, no descubrirlo después.
En resumen
La pregunta útil no es si la inteligencia artificial es segura. Es qué información le estás entregando y qué ha firmado quien la recibe.
Esa es una pregunta que puedes responder hoy, con cualquier herramienta, sin cambiar nada de tu forma de trabajar. Y responderla no significa renunciar a la tecnología. Significa hacer lo mismo que haces con el resto de la documentación del despacho: saber dónde está, quién puede verla y qué pasa si algo sale mal.
Si prefieres que te lo contemos con tus propios documentos delante, escríbenos.
Fuentes
- Circular Interpretativa 3/2026 del Código Deontológico de la Abogacía Española, aprobada por el Pleno el 10 de abril de 2026 — Consejo General de la Abogacía Española
- Libro Blanco sobre Inteligencia Artificial y Abogacía — Consejo General de la Abogacía Española e Ilustre Colegio de Abogados de Valencia, enero de 2026
- Ley Orgánica 6/1985, de 1 de julio, del Poder Judicial, artículo 542.3
- Real Decreto 135/2021, Estatuto General de la Abogacía Española, artículos 21 y 125.u)
- Reglamento (UE) 2016/679 (RGPD), artículos 4.5, 5.1.c y 28, capítulo V y considerando 26
- Reglamento (UE) 2024/1689 de Inteligencia Artificial y Reglamento (UE) 2026/1744 (Ómnibus digital)
- Dictamen 05/2014 sobre técnicas de anonimización — Grupo de Trabajo del Artículo 29
- Orientaciones y garantías en los procedimientos de anonimización de datos personales — Agencia Española de Protección de Datos
Preguntas frecuentes
- ¿Es legal usar ChatGPT en un despacho de abogados?
- Sí. Ninguna norma lo prohíbe, y la Circular Interpretativa 3/2026 del Consejo General de la Abogacía Española reconoce expresamente que usar IA generativa para elaborar textos jurídicos es lícito. Lo que sí existen son obligaciones sobre la información que le entregas y sobre la revisión de lo que te devuelve.
- ¿Puedo subir un contrato de un cliente a ChatGPT si le quito el nombre?
- Depende de lo que quede. Si por el resto de datos la persona sigue siendo identificable —DNI, dirección, fechas, importes singulares, referencias cruzadas—, sigues tratando datos personales y siguen aplicándose todas las obligaciones. Quitar el nombre es casi siempre insuficiente.
- ¿Qué pasa con el secreto profesional si uso una herramienta de IA?
- El deber sigue siendo tuyo. El artículo 542.3 de la LOPJ lo extiende a todo lo que conoces por razón de tu actuación profesional, haya o no datos personales, y no se transfiere al proveedor por el hecho de que sea él quien reciba la información.
- ¿Las versiones de pago de ChatGPT son seguras para datos de clientes?
- Pagar por una cuenta individual no equivale a contratar garantías. Lo que cambia las condiciones es el contrato de encargado del tratamiento y los compromisos sobre entrenamiento, conservación y ubicación de los datos, que van asociados a los planes corporativos. Antes de subir nada, revisa qué has firmado exactamente.
- ¿Qué diferencia hay entre anonimizar y seudonimizar un documento?
- Anonimizar significa romper el vínculo con la persona de forma irreversible: si se consigue, el dato deja de ser personal y el RGPD deja de aplicarse. Seudonimizar, según el artículo 4.5 del RGPD, es sustituir los identificadores manteniendo información adicional que permite deshacerlo, y en ese caso el dato sigue siendo personal. La seudonimización no es peor: es una medida de seguridad reconocida por el propio reglamento.