É seguro usar ChatGPT nun despacho de avogados?
Si se pode, e ningunha norma o prohibe. O risco non é a ferramenta: é que información lle entregas e que garantías hai detrás.
Case ninguén explica o importante: un despacho non fabrica sistemas de IA, úsaos. E as obrigas dunha figura e doutra non son as mesmas.
O regulamento europeo de intelixencia artificial non se adiou. O que se adiou en xullo de 2026 foron as obrigas dos sistemas de alto risco, que chegan en decembro de 2027 e agosto de 2028. O resto segue en pé: as prácticas prohibidas e o deber de apoiar a formación do equipo, aplicables desde febreiro de 2025, e as obrigas de transparencia, desde o 2 de agosto de 2026. E para un despacho hai algo que importa máis que as datas: normalmente non es quen desenvolve o sistema, senón quen o usa, e as obrigas dunha figura e doutra non son as mesmas.
En xullo publicouse o Regulamento (UE) 2026/1744, coñecido como Ómnibus dixital, que modifica o regulamento de intelixencia artificial. Os titulares falaron de adiamento, e moita xente entendeu que todo quedaba posposto a 2027.
Non é iso o que pasou.
O que se adiou son os requisitos dos sistemas de alto risco. Os do anexo III pasan ao 2 de decembro de 2027, e os que van integrados en produtos xa regulados, do anexo I, ao 2 de agosto de 2028.
O que non se adiou é todo o demais. E «todo o demais» inclúe precisamente o que afecta ao uso cotián da intelixencia artificial nunha empresa.
| Data | Que pasa |
|---|---|
| 2 de febreiro de 2025 | Xa aplicable: prácticas prohibidas e deber de alfabetización |
| 2 de agosto de 2025 | Xa aplicable: gobernanza, obrigas dos modelos de propósito xeral e réxime sancionador |
| 27 de xullo de 2026 | Entra en vigor o Ómnibus dixital |
| 2 de agosto de 2026 | Data xeral de aplicación. Obrigas de transparencia e vixilancia do mercado |
| 2 de decembro de 2026 | Novas prohibicións e fin da transición para determinados sistemas de contido sintético |
| 2 de decembro de 2027 | Requisitos dos sistemas de alto risco do anexo III |
| 2 de agosto de 2028 | Requisitos dos sistemas de alto risco do anexo I |
Convén telo claro porque a confusión ten un efecto práctico: un despacho que deu por feito que tiña ata 2027 leva desde agosto con obrigas vivas.
Esta é a parte que case ninguén explica, e é a que máis cambia as cousas.
O regulamento distingue entre quen desenvolve ou comercializa un sistema de intelixencia artificial e quen o utiliza. A maior parte das obrigas recaen sobre o primeiro. Documentación técnica, avaliacións de conformidade, sistemas de xestión de riscos: todo iso é cousa de quen constrúe a ferramenta, non de quen a contrata.
Un despacho que usa unha ferramenta de IA para traballar coa súa documentación está na segunda posición, non na primeira.
Iso reduce bastante o que se lle aplica. Non o elimina, pero redúceo. E saber en que lado estás é o primeiro paso para non gastar enerxía en obrigas que non son túas.
Hai unha excepción que convén ter presente: se o despacho desenvolve a súa propia ferramenta, ou a personaliza ata o punto de cambiar a súa finalidade, a cousa cambia. Pero non é o caso habitual.
Son 3 cousas, e ningunha delas se adiou.
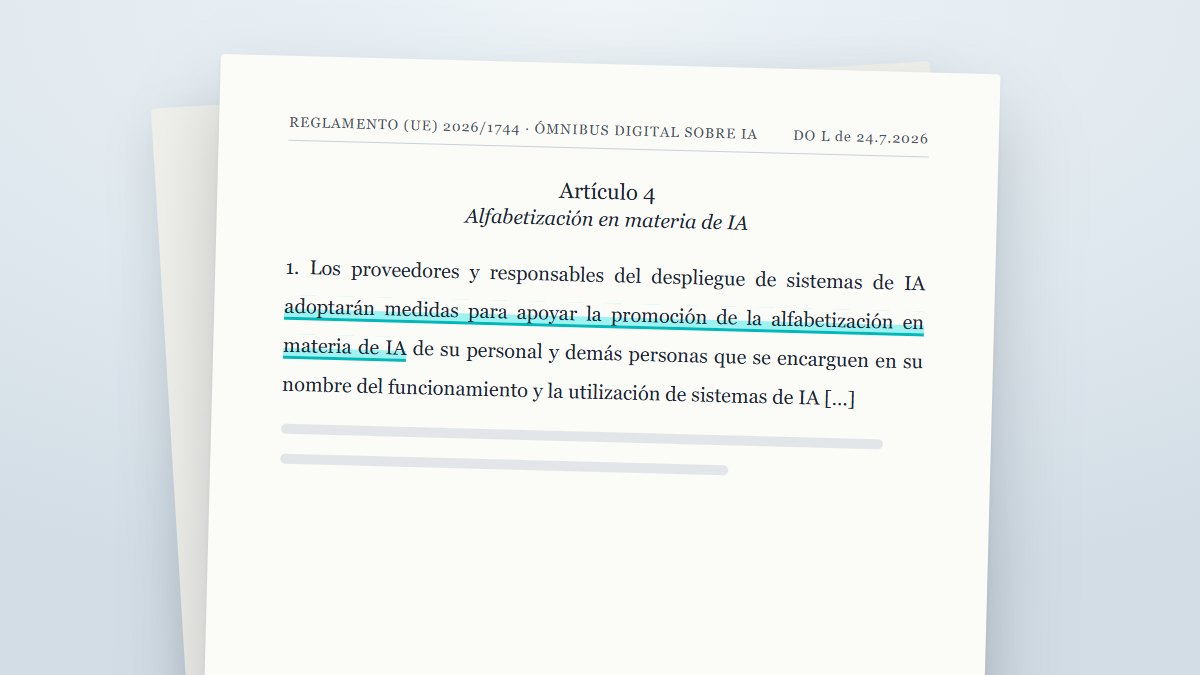
O regulamento inclúe un deber de alfabetización en intelixencia artificial que afecta a calquera organización que a use. Segue vixente.
E ten un matiz que se contou pouco: tras o Ómnibus, a obriga consiste en adoptar medidas que apoien esa formación, non en garantir que o equipo acade un nivel determinado. É unha diferenza importante, porque converte algo difícil de demostrar en algo razoable de cumprir.
Na práctica: que a xente do despacho saiba que fai a ferramenta que usa, onde están os seus límites e que non lle debe entregar. Unha sesión interna documentada vale máis ca un certificado.
As obrigas de transparencia son aplicables desde o 2 de agosto de 2026. Para un despacho teñen 2 supostos frecuentes.
Se hai un asistente conversacional na web, o visitante ten que saber que está a falar cun sistema automatizado, agás que resulte evidente. E ten que sabelo como moi tarde na primeira interacción, non decatarse lendo a política de privacidade. O regulamento pon esta obriga en quen proporciona o sistema, pero é o despacho quen o coloca diante dos seus visitantes, así que convén comprobar que se cumpre.
Se se publican imaxes, audio ou vídeo que constitúan unha ultrasuplantación, ou textos xerados con IA para informar o público sobre asuntos de interese público, hai que indicar que son artificiais. No caso dos textos, non fai falta cando pasaron por revisión humana ou control editorial e alguén asume a responsabilidade editorial da publicación.
O que un despacho fai portas dentro cos seus propios documentos non entra aquí. Isto vai do que se presenta a terceiros.
As prácticas prohibidas nunca se adiaron e son as que un esperaría: sistemas de puntuación social, determinados usos biométricos, manipulación. Non é territorio onde un despacho se mova habitualmente, pero convén saber que existe.
Os requisitos de alto risco. Cun caso que si toca de preto calquera despacho que medre: usar intelixencia artificial para seleccionar persoal está clasificado como uso de alto risco, e polo tanto entra no paquete adiado a decembro de 2027.
Adiado non significa recomendable. Significa que as obrigas formais chegan máis tarde, non que os problemas de nesgo nunha criba automática desaparecesen mentres tanto.
En España, o organismo chamado a supervisar o cumprimento é a Axencia Española de Supervisión da Intelixencia Artificial. As sancións previstas no regulamento acadan, nos casos máis graves, o 7% da facturación global anual.
Esas cifras están pensadas para quen desenvolve e comercializa sistemas a grande escala, non para un despacho de 6 persoas. Convén dicilo, porque o titular da multa millonaria xera unha alarma desproporcionada en quen só usa unha ferramenta.
Pero hai unha vía que un avogado ten moito máis preto ca calquera autoridade de intelixencia artificial: a deontolóxica.
O Colexio e o Consello Xeral da Avogacía actúan sobre a conduta profesional con independencia do que faga calquera outro organismo. Un escrito presentado sen a debida revisión, un dato dun cliente entregado onde non debía, unha falta de dilixencia demostrable: iso xúlgase no seu propio terreo e coas súas propias regras, que existían moito antes ca o regulamento europeo.
Para a maioría dos despachos, aí é onde está o risco real.
Son 4 cousas: 3 son sensatas e a outra é unha obriga.
Dobre verificación antes de asinar. Que o que sae dunha ferramenta o revise alguén distinto de quen o pediu. O regulamento non o esixe con carácter xeral para este caso, pero é unha práctica barata que evita o tipo de erro que máis caro sae: a cita que ninguén comprobou porque parecía correcta.
Deixar constancia de quen revisa e asina. Non fai falta un sistema: abonda con que no despacho estea claro quen responde de cada saída con efecto cara a fóra.
Formar o equipo. Esta si é obriga, e é a máis fácil de cumprir e a máis fácil de esquecer.
E dicilo na folla de encargo. Un parágrafo ao principio da relación co cliente resolve unha conversa que, se chega tarde, chega mal.
Se che interesa o outro lado desta cuestión —que información se lle pode entregar a unha ferramenta de IA e con que garantías—, tratámolo noutro artigo: É seguro usar ChatGPT nun despacho de avogados? →
Si se pode, e ningunha norma o prohibe. O risco non é a ferramenta: é que información lle entregas e que garantías hai detrás.