És segur fer servir ChatGPT en un despatx d’advocats?
Sí que es pot, i cap norma no ho prohibeix. El risc no és l’eina: és quina informació li lliures i quines garanties hi ha al darrere.
Gairebé ningú no explica l’important: un despatx no fabrica sistemes d’IA, els fa servir. I les obligacions d’una figura i de l’altra no són les mateixes.
El reglament europeu d’intel·ligència artificial no s’ha ajornat. El que es va ajornar el juliol del 2026 van ser les obligacions dels sistemes d’alt risc, que arriben el desembre del 2027 i l’agost del 2028. La resta continua dempeus: les pràctiques prohibides i el deure de donar suport a la formació de l’equip, aplicables des del febrer del 2025, i les obligacions de transparència, des del 2 d’agost del 2026. I per a un despatx hi ha una cosa que importa més que les dates: normalment no ets qui desenvolupa el sistema, sinó qui el fa servir, i les obligacions d’una figura i de l’altra no són les mateixes.
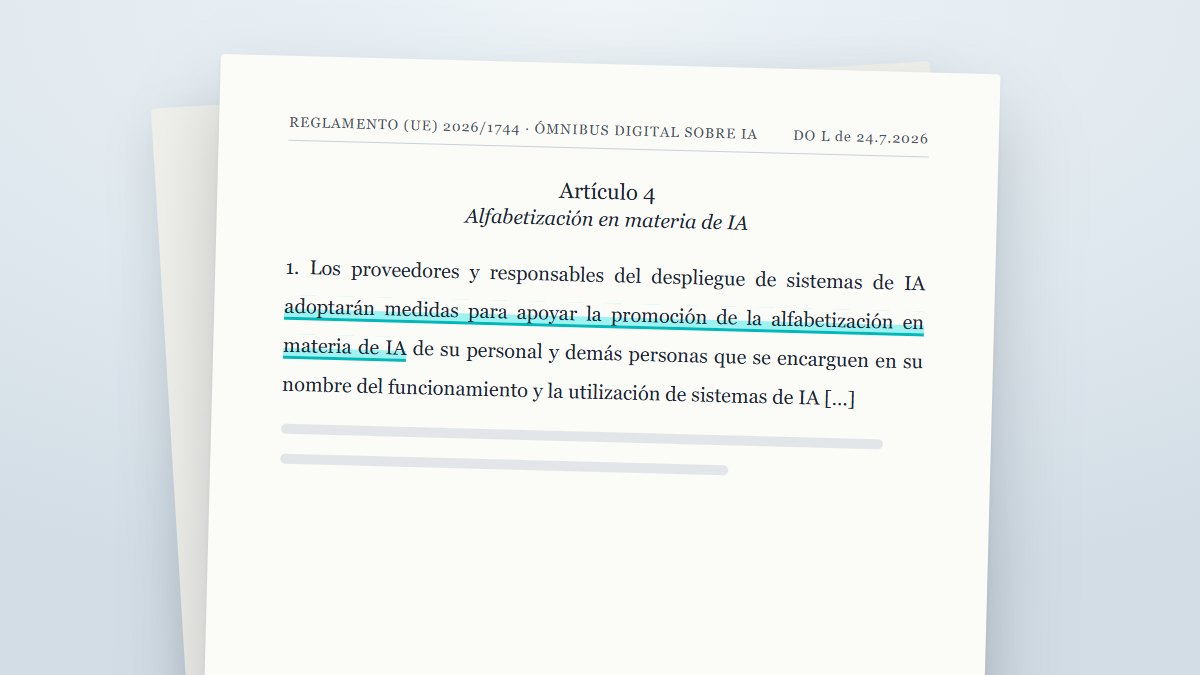
El juliol es va publicar el Reglament (UE) 2026/1744, conegut com a Òmnibus digital, que modifica el reglament d’intel·ligència artificial. Els titulars van parlar d’ajornament, i molta gent va entendre que tot quedava posposat al 2027.
No és això el que va passar.
El que es va ajornar són els requisits dels sistemes d’alt risc. Els de l’annex III passen al 2 de desembre del 2027, i els que van integrats en productes ja regulats, de l’annex I, al 2 d’agost del 2028.
El que no es va ajornar és tota la resta. I «tota la resta» inclou precisament el que afecta l’ús quotidià de la intel·ligència artificial en una empresa.
| Data | Què passa |
|---|---|
| 2 de febrer del 2025 | Ja aplicable: pràctiques prohibides i deure d’alfabetització |
| 2 d’agost del 2025 | Ja aplicable: governança, obligacions dels models de propòsit general i règim sancionador |
| 27 de juliol del 2026 | Entra en vigor l’Òmnibus digital |
| 2 d’agost del 2026 | Data general d’aplicació. Obligacions de transparència i vigilància del mercat |
| 2 de desembre del 2026 | Noves prohibicions i fi de la transició per a determinats sistemes de contingut sintètic |
| 2 de desembre del 2027 | Requisits dels sistemes d’alt risc de l’annex III |
| 2 d’agost del 2028 | Requisits dels sistemes d’alt risc de l’annex I |
Convé tenir-ho clar perquè la confusió té un efecte pràctic: un despatx que va donar per fet que tenia fins al 2027 fa des de l’agost que té obligacions vives.
Aquesta és la part que gairebé ningú no explica, i és la que més canvia les coses.
El reglament distingeix entre qui desenvolupa o comercialitza un sistema d’intel·ligència artificial i qui el fa servir. La major part de les obligacions recauen sobre el primer. Documentació tècnica, avaluacions de conformitat, sistemes de gestió de riscos: tot això és cosa de qui construeix l’eina, no de qui la contracta.
Un despatx que fa servir una eina d’IA per treballar amb la seva documentació és a la segona posició, no a la primera.
Això redueix força el que se li aplica. No ho elimina, però ho redueix. I saber en quin costat ets és el primer pas per no gastar energia en obligacions que no són teves.
Hi ha una excepció que convé tenir present: si el despatx desenvolupa la seva pròpia eina, o la personalitza fins al punt de canviar-ne la finalitat, la cosa canvia. Però no és el cas habitual.
Són 3 coses, i cap d’elles no s’ha ajornat.
El reglament inclou un deure d’alfabetització en intel·ligència artificial que afecta qualsevol organització que la faci servir. Continua vigent.
I té un matís que s’ha explicat poc: després de l’Òmnibus, l’obligació consisteix a adoptar mesures que donin suport a aquesta formació, no a garantir que l’equip assoleixi un nivell determinat. És una diferència important, perquè converteix una cosa difícil de demostrar en una cosa raonable de complir.
A la pràctica: que la gent del despatx sàpiga què fa l’eina que fa servir, on són els seus límits i què no li ha de lliurar. Una sessió interna documentada val més que un certificat.
Les obligacions de transparència són aplicables des del 2 d’agost del 2026. Per a un despatx tenen 2 supòsits freqüents.
Si hi ha un assistent conversacional al web, el visitant ha de saber que parla amb un sistema automatitzat, llevat que resulti evident. I ho ha de saber com a molt tard a la primera interacció, no assabentar-se’n llegint la política de privacitat. El reglament posa aquesta obligació en qui proporciona el sistema, però és el despatx qui el col·loca davant dels seus visitants, així que convé comprovar que es compleix.
Si es publiquen imatges, àudio o vídeo que constitueixin una ultrasuplantació, o textos generats amb IA per informar el públic sobre assumptes d’interès públic, cal indicar que són artificials. En el cas dels textos, no cal quan han passat per revisió humana o control editorial i algú assumeix la responsabilitat editorial de la publicació.
El que un despatx fa portes endins amb els seus propis documents no entra aquí. Això va del que es presenta a tercers.
Les pràctiques prohibides no es van ajornar mai i són les que un esperaria: sistemes de puntuació social, determinats usos biomètrics, manipulació. No és territori on un despatx es mogui habitualment, però convé saber que existeix.
Els requisits d’alt risc. Amb un cas que sí que toca de prop qualsevol despatx que creixi: fer servir intel·ligència artificial per seleccionar personal està classificat com a ús d’alt risc, i per tant entra en el paquet ajornat al desembre del 2027.
Ajornat no vol dir recomanable. Vol dir que les obligacions formals arriben més tard, no que els problemes de biaix en un garbellat automàtic hagin desaparegut mentrestant.
A Espanya, l’organisme cridat a supervisar el compliment és l’Agència Espanyola de Supervisió de la Intel·ligència Artificial. Les sancions previstes al reglament arriben, en els casos més greus, al 7% de la facturació global anual.
Aquestes xifres estan pensades per a qui desenvolupa i comercialitza sistemes a gran escala, no per a un despatx de 6 persones. Convé dir-ho, perquè el titular de la multa milionària genera una alarma desproporcionada en qui només fa servir una eina.
Però hi ha una via que un advocat té molt més a prop que qualsevol autoritat d’intel·ligència artificial: la deontològica.
El Col·legi i el Consell General de l’Advocacia actuen sobre la conducta professional amb independència del que faci qualsevol altre organisme. Un escrit presentat sense la deguda revisió, una dada d’un client lliurada on no tocava, una manca de diligència demostrable: això es jutja en el seu propi terreny i amb les seves pròpies regles, que existien molt abans que el reglament europeu.
Per a la majoria dels despatxos, aquí és on hi ha el risc real.
Són 4 coses: 3 són assenyades i l’altra és una obligació.
Doble verificació abans de signar. Que el que surt d’una eina ho revisi algú diferent de qui ho va demanar. El reglament no ho exigeix amb caràcter general per a aquest cas, però és una pràctica barata que evita el tipus d’error que surt més car: la citació que ningú no va comprovar perquè semblava correcta.
Deixar constància de qui revisa i signa. No cal un sistema: n’hi ha prou que al despatx quedi clar qui respon de cada sortida amb efecte cap enfora.
Formar l’equip. Aquesta sí que és obligació, i és la més fàcil de complir i la més fàcil d’oblidar.
I dir-ho al full d’encàrrec. Un paràgraf al principi de la relació amb el client resol una conversa que, si arriba tard, arriba malament.
Si t’interessa l’altra cara d’aquesta qüestió —quina informació es pot lliurar a una eina d’IA i amb quines garanties—, ho tractem en un altre article: És segur fer servir ChatGPT en un despatx d’advocats? →
Sí que es pot, i cap norma no ho prohibeix. El risc no és l’eina: és quina informació li lliures i quines garanties hi ha al darrere.