És segur fer servir ChatGPT en un despatx d’advocats?
Sí que es pot, i cap norma no ho prohibeix. El risc no és l’eina: és quina informació li lliures i quines garanties hi ha al darrere.
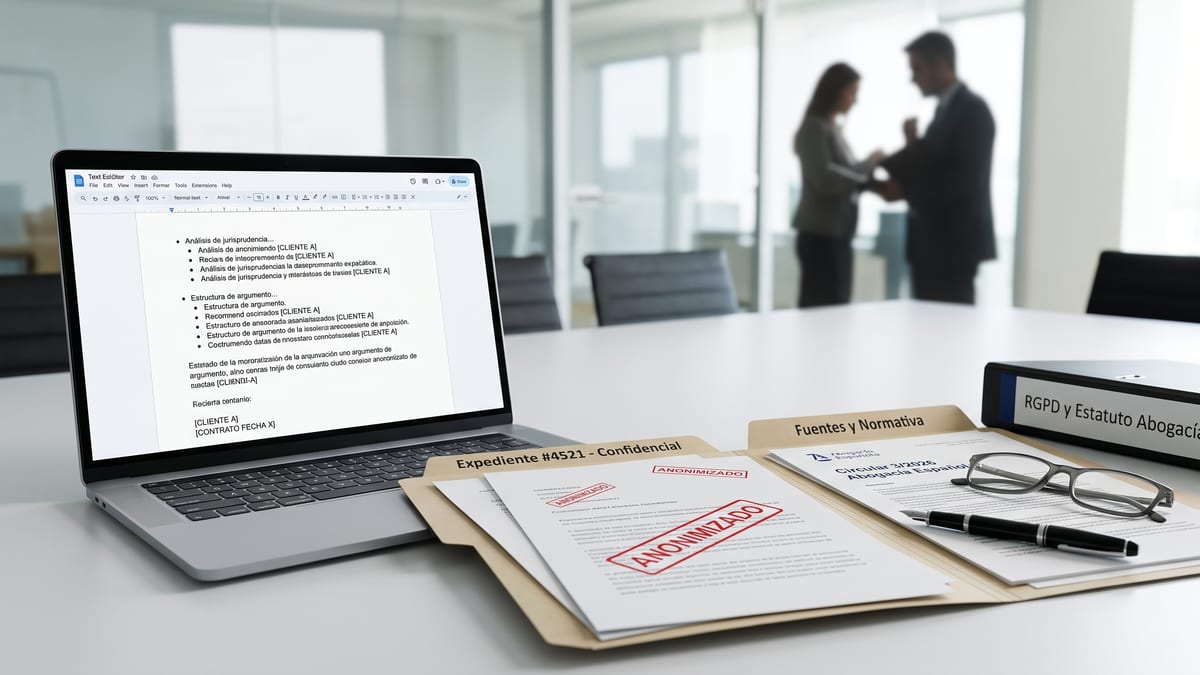
Sí, es pot fer servir ChatGPT en un despatx d’advocats. No hi ha cap norma que ho prohibeixi, i el mateix Consell General de l’Advocacia Espanyola ha reconegut que fer servir IA generativa per elaborar textos jurídics és una pràctica lícita. El risc no rau en l’eina, sinó en quina informació se li lliura i amb quines garanties. Una IA generalista està dissenyada per a un ús general, no per a documentació coberta pel secret professional. I aquesta diferència no es resol desactivant una casella de la configuració: depèn del contracte que hi ha al darrere. Amb dades anonimitzades o supòsits inventats, és una eina útil. Amb l’expedient d’un client a dins, la pregunta deixa de ser tècnica.
Què passa realment quan puges un document d’un client a ChatGPT
Quan prems enviar, el document surt del teu ordinador. Viatja a servidors que no són teus, que normalment són fora d’Espanya i sovint fora de la Unió Europea.
Aquí comença el que gairebé ningú no mira: la cadena té més d’una baula. No només hi ha el proveïdor el nom del qual coneixes. Al darrere hi ha proveïdors d’infraestructura, serveis de moderació i subcontractistes de suport. Cadascun amb les seves condicions i les seves jurisdiccions. Quan prems enviar, no lliures el document a una empresa. El lliures a una cadena que no pots auditar.
La diferència entre les versions de consum i les d’empresa és contractual, no tècnica. El sistema que respon és pràcticament el mateix. El que canvia és el que l’empresa es compromet a fer amb el que rep: si signa un contracte d’encarregat del tractament, si es compromet a no fer servir les teves dades per entrenar, on s’allotgen i quant de temps es conserven. Aquests compromisos existeixen en els plans corporatius i no existeixen de la mateixa manera en un compte individual, per molt que sigui de pagament. La casella de «no facis servir les meves dades per a l’entrenament» és una configuració. El contracte és una altra cosa.
Què vol dir que un model s’entreni amb el que rep? Que el text que envies es pot fer servir per ajustar el sistema de cara al futur. No és que el teu contracte aparegui íntegre a la resposta d’un altre usuari, però tampoc no és que desaparegui. I aquí hi ha el problema de fons: ni tan sols les empreses que construeixen aquests sistemes poden explicar amb precisió què en queda a dins ni com. Si ningú no pot respondre aquesta pregunta, tu tampoc no la pots respondre al teu client.
Desactivar l’historial tampoc no tanca el risc. Hi ha un cas que ho il·lustra sense necessitat de teoritzar. El maig del 2025, un tribunal de Nova York va ordenar a OpenAI conservar de manera indefinida tots els registres de sortida de ChatGPT i de la seva API, per sobre de la seva política habitual d’esborrat. L’ordre abastava els comptes gratuïts, Plus, Pro i Team, i incloïa converses que els usuaris ja havien eliminat. En quedaven fora els clients Enterprise i Edu i els qui feien servir l’API amb un acord de retenció zero. Aquella ordre es va aixecar l’octubre del 2025, però el que es va capturar durant aquells mesos continua emmagatzemat.
La lliçó no és que ChatGPT sigui perillós. És que les condicions de conservació d’una eina de consum no estan sota el teu control, i un litigi entre tercers que no té res a veure amb tu pot passar per sobre del teu botó d’esborrar. Un altre cop, la diferència la va marcar el contracte.
També serveix d’avís el que li va passar a Samsung el 2023. Diversos enginyers van enganxar codi font intern a ChatGPT per depurar-lo i l’empresa va acabar prohibint les eines d’IA generativa als seus dispositius corporatius. Un departament de seguretat enorme, i tot i així va passar. Un despatx de 6 advocats té bastant menys marge.
Què exigeix la normativa a un despatx que fa servir IA
4 capes, i convé no barrejar-les perquè no diuen el mateix.
Protecció de dades. Enviar documentació d’un client a un sistema d’IA és un tractament de dades personals, amb tot el que això comporta: base jurídica, contracte d’encarregat del tractament amb qui les rep (article 28 del RGPD), mesures de seguretat i, si les dades surten de l’Espai Econòmic Europeu, les garanties del capítol V. De tots els principis en joc, el més útil en el dia a dia és el de minimització, de l’article 5.1.c: de debò necessito enviar tot això per obtenir el que busco? És una pregunta que pots respondre tu sol, sense assessor de protecció de dades, i que resol bona part del problema abans que existeixi.
Secret professional. No depèn que hi hagi dades personals pel mig. L’article 542.3 de la Llei orgànica del poder judicial obliga a guardar secret de tots els fets o notícies coneguts per raó de qualsevol de les modalitats de l’actuació professional, i l’article 21 de l’Estatut general de l’Advocacia Espanyola recull el mateix deure. És una obligació teva. No la delegues pel fet que qui la comprometi sigui un proveïdor.
Deontologia. Aquí hi ha la novetat, i és la que menys bé s’ha explicat. El Ple del Consell General de l’Advocacia Espanyola va aprovar el 10 d’abril de 2026 la Circular interpretativa 3/2026, sobre l’elaboració, la signatura i el lliurament d’escrits elaborats amb l’assistència d’IA generativa. No prohibeix res: reconeix expressament que fer-la servir és lícit. El que fa és tornar la responsabilitat allà on sempre havia estat, en qui signa. I va més lluny del que molts esperaven: presentar un escrit amb errors derivats de la IA, quan revela manca de diligència i absència de control, pot encaixar en l’article 125.u) de l’Estatut general de l’Advocacia Espanyola, tipificat com a infracció greu. La circular ve precedida del Llibre blanc sobre intel·ligència artificial i advocacia, presentat el gener del 2026 pel mateix Consell juntament amb el Col·legi d’Advocats de València.
Reglament europeu d’intel·ligència artificial. Aquí hi ha un malentès estès que convé desfer. Des del 2 d’agost de 2026 s’apliquen la majoria de les obligacions de transparència de l’article 50 del Reglament (UE) 2024/1689. L’anomenat Òmnibus digital va ajornar el règim complet dels sistemes d’alt risc al desembre del 2027 i a l’agost del 2028, i molta gent ha llegit aquest ajornament com si s’hagués ajornat tot el reglament. No és el cas. Per a un despatx, a més, importa més el paper que les dates: normalment no ets qui desenvolupa el sistema, sinó qui el fa servir, i les obligacions d’una figura i de l’altra no són les mateixes.
Què es pot fer amb una IA generalista i què no
Aquesta és la part pràctica, i serveix per a avui: sense canviar d’eina, sense contractar res i sense trencar la confidencialitat que deus al teu client.
Raonablement segur, sense dades identificables:
- Explicar una figura jurídica o repassar doctrina general.
- Estructurar un argument en abstracte, sobre un supòsit inventat.
- Reformular, escurçar o millorar l’estil d’un text teu del qual has tret qualsevol referència al cas.
- Preparar el guió d’una primera reunió amb un client.
- Traduir terminologia o revisar la redacció d’un text genèric.
- Resumir una norma pública, que no té res de confidencial.
No hauria de sortir del despatx:
- Contractes, escrits i comunicacions amb parts identificables.
- Documentació d’un procediment en curs.
- Dades de salut, penals, de creences o de qualsevol categoria especialment protegida.
- Correspondència amb el client.
- Qualsevol document del qual no puguis respondre la pregunta d’on ha acabat.
I el parany que gairebé ningú no explica: treure el nom no és anonimitzar. El llistó és molt més alt del que sembla: mentre el document permeti singularitzar una persona, creuar-lo amb una altra font o deduir de qui es tracta pel que hi queda escrit, continues tractant dades personals. Ratllar una paraula no canvia això.
Què fa diferent una IA dissenyada per a despatxos
Una eina pensada per treballar amb informació confidencial no es distingeix per la marca. Es distingeix per condicions concretes, i les pots exigir a qualsevol proveïdor que tinguis al davant:
- Aïllament real entre clients. Que la documentació d’un despatx no comparteixi espai amb la d’un altre.
- Compromís contractual de no entrenar amb el que puges, per escrit i no en una pàgina d’ajuda.
- Allotjament sota normativa europea, amb el contracte d’encarregat del tractament signat.
- Que les dades identificatives se substitueixin abans de sortir cap al model, i per un procediment determinista, no per una altra IA. Si qui anonimitza és un model, el document en clar ja ha sortit del despatx: l’escut arriba tard. I que aquesta substitució sigui coherent entre documents, perquè si la mateixa persona rep un codi diferent a cada fitxer es perden les relacions entre ells, que és justament allò de què està fet un expedient.
- Traçabilitat de les fonts, perquè cada afirmació vingui amb el document i el punt exacte d’on surt i ho puguis comprovar tu.
Res d’això no fa que una eina sigui infal·lible, i cap eina no detecta el 100% de les dades personals d’un text. Un nom solt en prosa, sense cap referència al voltant que l’assenyali, se li escapa a qualsevol sistema. Cal saber-ho abans de començar, no descobrir-ho després.
En resum
La pregunta útil no és si la intel·ligència artificial és segura. És quina informació li estàs lliurant i què ha signat qui la rep.
És una pregunta que pots respondre avui, amb qualsevol eina, sense canviar res de la teva manera de treballar. I respondre-la no vol dir renunciar a la tecnologia. Vol dir fer el mateix que fas amb la resta de la documentació del despatx: saber on és, qui la pot veure i què passa si alguna cosa surt malament.
Si prefereixes que t’ho expliquem amb els teus propis documents al davant, escriu-nos.
Fonts
- Circular interpretativa 3/2026 del Codi deontològic de l’Advocacia Espanyola, aprovada pel Ple el 10 d’abril de 2026 — Consell General de l’Advocacia Espanyola
- Llibre blanc sobre intel·ligència artificial i advocacia — Consell General de l’Advocacia Espanyola i Il·lustre Col·legi d’Advocats de València, gener del 2026
- Llei orgànica 6/1985, d’1 de juliol, del poder judicial, article 542.3
- Reial decret 135/2021, Estatut general de l’Advocacia Espanyola, articles 21 i 125.u)
- Reglament (UE) 2016/679 (RGPD), articles 4.5, 5.1.c i 28, capítol V i considerant 26
- Reglament (UE) 2024/1689 d’intel·ligència artificial i Reglament (UE) 2026/1744 (Òmnibus digital)
- Dictamen 05/2014 sobre tècniques d’anonimització — Grup de Treball de l’Article 29
- Orientacions i garanties en els procediments d’anonimització de dades personals — Agència Espanyola de Protecció de Dades
Preguntes freqüents
- És legal fer servir ChatGPT en un despatx d’advocats?
- Sí. Cap norma no ho prohibeix, i la Circular interpretativa 3/2026 del Consell General de l’Advocacia Espanyola reconeix expressament que fer servir IA generativa per elaborar textos jurídics és lícit. El que sí que hi ha són obligacions sobre la informació que li lliures i sobre la revisió del que et torna.
- Puc pujar el contracte d’un client a ChatGPT si li trec el nom?
- Depèn del que quedi. Si per la resta de dades la persona continua sent identificable —DNI, adreça, dates, imports singulars, referències creuades—, continues tractant dades personals i continuen aplicant-se totes les obligacions. Treure el nom és gairebé sempre insuficient.
- Què passa amb el secret professional si faig servir una eina d’IA?
- El deure continua sent teu. L’article 542.3 de la Llei orgànica del poder judicial l’estén a tot el que coneixes per raó de la teva actuació professional, hi hagi dades personals o no, i no es transfereix al proveïdor pel fet que sigui ell qui rep la informació.
- Les versions de pagament de ChatGPT són segures per a dades de clients?
- Pagar per un compte individual no equival a contractar garanties. El que canvia les condicions és el contracte d’encarregat del tractament i els compromisos sobre entrenament, conservació i ubicació de les dades, que van associats als plans corporatius. Abans de pujar res, revisa què has signat exactament.
- Quina diferència hi ha entre anonimitzar i pseudonimitzar un document?
- Anonimitzar vol dir trencar el vincle amb la persona de manera irreversible: si s’aconsegueix, la dada deixa de ser personal i el RGPD deixa d’aplicar-se. Pseudonimitzar, segons l’article 4.5 del RGPD, és substituir els identificadors mantenint informació addicional que permet desfer-ho, i en aquest cas la dada continua sent personal. La pseudonimització no és pitjor: és una mesura de seguretat reconeguda pel mateix reglament.